Operação Endgame
Europol e polícias de nove países desmantelam Gootloader, CastleRAT e StealC e acham 6,4 milhões de dados
A nova fase da Operação Endgame tirou do ar 235 servidores e 257 domínios usados para infetar computadores e vender palavras-passe. As vítimas do CastleRAT vão ser avisadas através de serviços como o Have I Been Pwned.
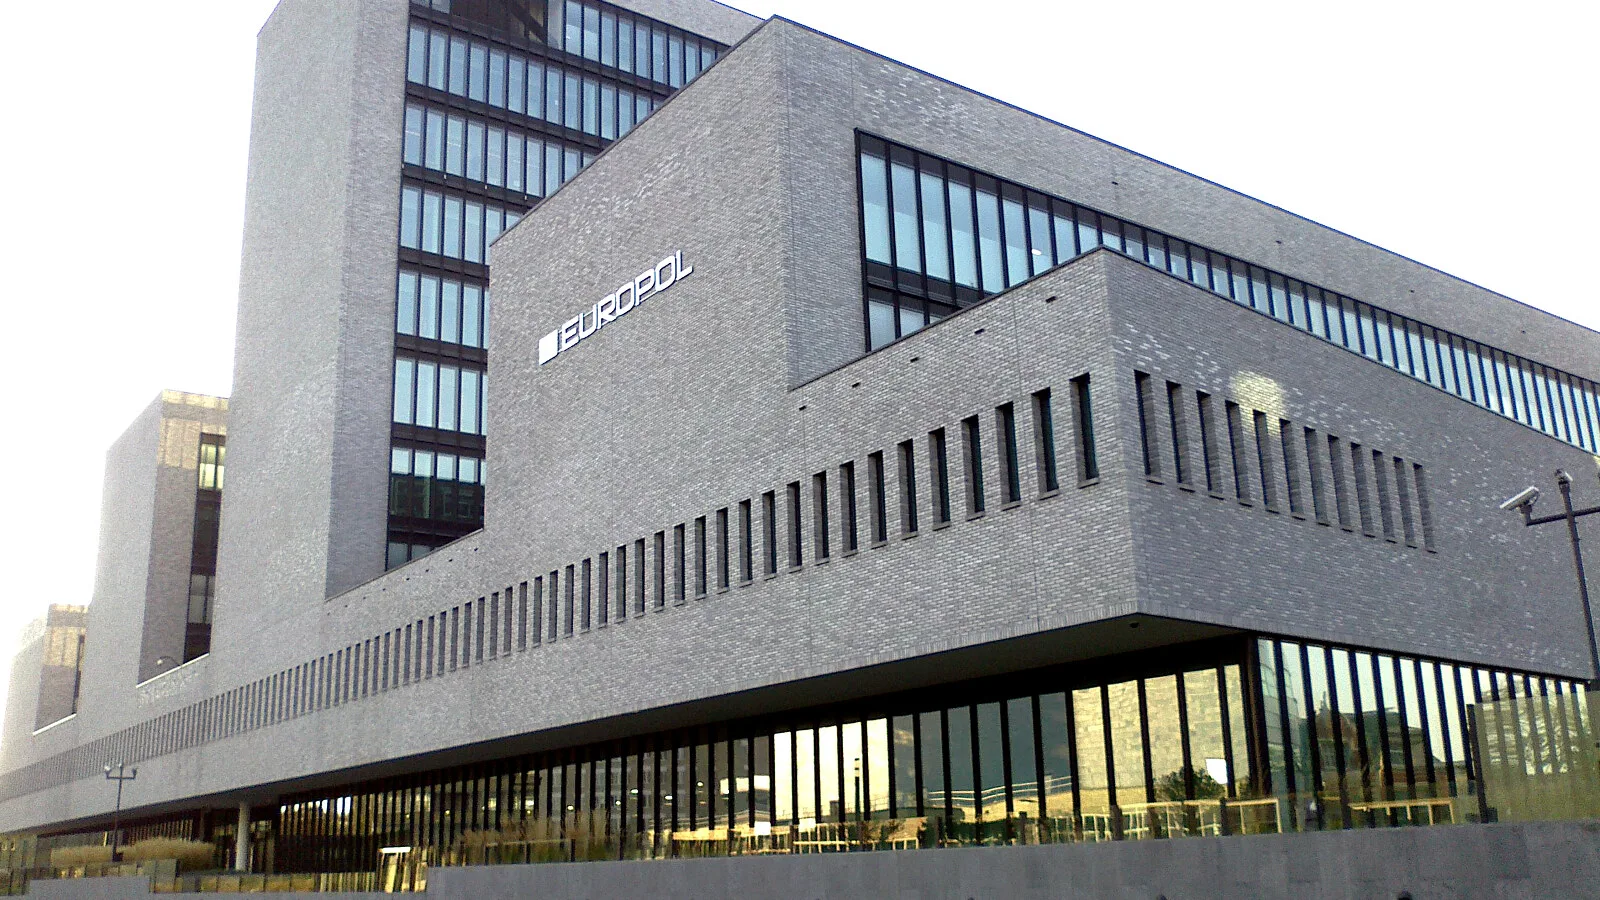
Autoridades de nove países, coordenadas pela Europol e pela Eurojust, apreenderam 235 servidores e 257 domínios usados pelos programas maliciosos Gootloader, CastleRAT e StealC, anunciou a Europol na quinta-feira, 12 de novembro.
Na infraestrutura apreendida foram encontrados 6,4 milhões de conjuntos de dados de vítimas, roubados de computadores infetados e guardados para ataques posteriores, incluindo de ransomware, segundo o comunicado da Europol.
«Os suspeitos usavam estas credenciais, roubadas às vítimas depois de as infetarem, para as vender e para serem usadas mais tarde noutros ciberataques, como o ransomware», indicou a Europol, numa declaração citada pelo BleepingComputer e aqui traduzida.
A ação é a fase mais recente da Operação Endgame, a ofensiva internacional contra os serviços que os grupos de crime informático alugam a terceiros, e juntou polícias da Bulgária, do Canadá, da Dinamarca, da Alemanha, da Moldávia, dos Países Baixos, da Polónia, do Reino Unido e dos Estados Unidos.
Portugal não consta da lista de países que participaram nesta fase da operação.
O Gootloader, ativo desde 2020, serve para entrar num computador e descarregar outro malware, e os operadores escondiam-no em falsos documentos jurídicos colocados em sites comprometidos, muitas vezes em WordPress, segundo a Help Net Security. Além dos servidores e domínios, foram limpos 681 sites infetados.
O StealC rouba palavras-passe, sessões iniciadas e carteiras de criptomoedas, enquanto o CastleRAT, conhecido desde 2025, deixa controlar à distância um computador infetado e foi feito para escapar aos antivírus, de acordo com a Europol.
Os dados das vítimas do CastleRAT vão ser entregues a serviços de alerta como o Have I Been Pwned, o neerlandês CheckjeHack, a Shadowserver Foundation e o centro nacional de cibersegurança dos Países Baixos, para que os afetados possam ser avisados, precisou a Europol.
A agência pede ainda aos utilizadores de WordPress que mudem as credenciais, liguem a autenticação multifator e corrijam as vulnerabilidades dos sites, e o MEGAzine explicou num guia como saber se um email ou uma palavra-passe foram expostos e o que fazer depois.
Em junho, a mesma operação já tinha tirado do ar 326 servidores e 142 domínios ligados ao Amadey e ao StealC, recuperando cerca de 27 milhões de credenciais roubadas a mais de 385 mil sistemas, recordou o BleepingComputer.
Até à tarde de 12 de novembro, o Have I Been Pwned ainda não tinha acrescentado à sua lista pública de fugas os dados apreendidos nesta operação.