Routers
Falha no WPS de routers com chips Broadcom deixa atacar por Wi-Fi sem a palavra-passe e não tem correção
Um investigador belga mostrou que basta estar ao alcance do Wi-Fi para tomar conta de routers de operadoras com chips Broadcom, sem saber a palavra-passe. O erro existe desde 2010, a Broadcom recusou dar-lhe um número oficial e, nos aparelhos mais antigos, nunca vai ser corrigido.
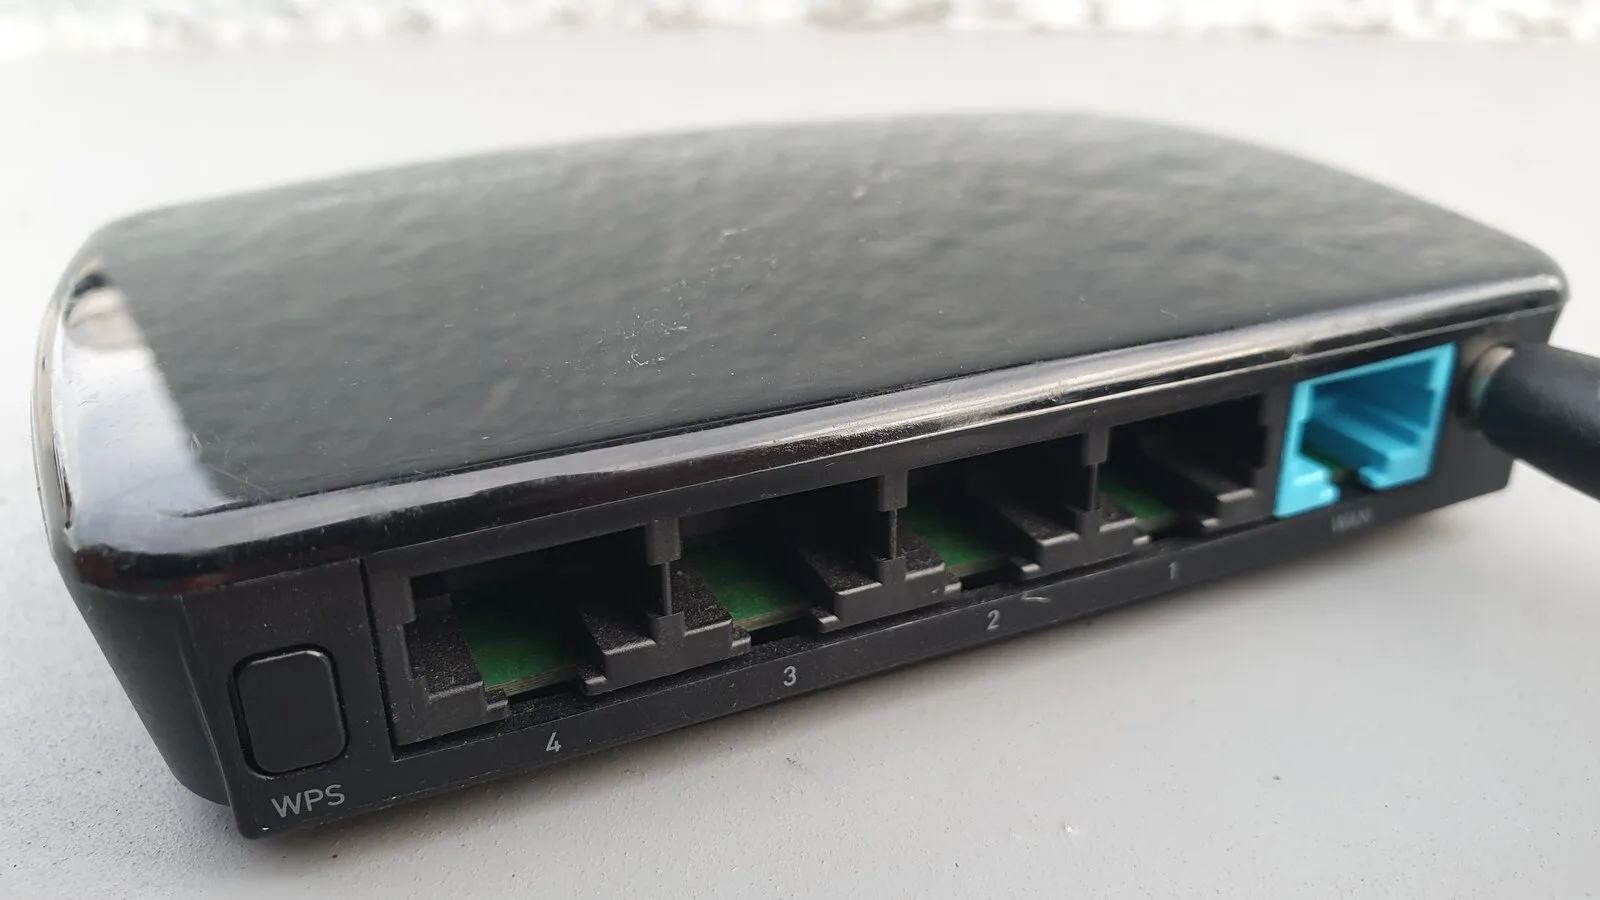
Milhões de routers e pontos de acesso Wi-Fi com chips da Broadcom têm uma falha que permite a alguém por perto correr código no aparelho sem conhecer a palavra-passe da rede. O problema foi apresentado a 16 de outubro, na conferência Hexacon, em Paris, pelo investigador belga Quentin Kaiser, que lhe chamou WPSplinter. Segundo o investigador, o erro está no software da Broadcom desde pelo menos 2010 e, a 15 de outubro, nenhum dos aparelhos que testou tinha recebido correção. Kaiser não tem conhecimento de ataques reais, e os exploits que mostrou são dele.
O que o investigador mostrou
A falha está na forma como o código da Broadcom trata o WPS, a função que permite ligar uma impressora ou um repetidor ao Wi-Fi carregando num botão, sem escrever a palavra-passe. Um atacante ao alcance do sinal envia mensagens preparadas para esse fim e corrompe a memória do router antes de qualquer emparelhamento. Kaiser diz que o ataque funciona a longas distâncias e que, com ajuda de modelos de inteligência artificial, a investigação lhe levou menos de uma semana.
Nas demonstrações, usou routers de operadoras belgas. Num modelo da Askey fornecido pela Orange Belgium, leu a palavra-passe do Wi-Fi guardada no aparelho e entrou na rede com ela. Num BBOX3V+ da Proximus, abriu uma linha de comandos remota que comunica pelo próprio Wi-Fi. O investigador confirmou a falha em três das quatro grandes operadoras da Bélgica e estima que só aí estejam em causa centenas de milhares de aparelhos, embora apresente esses números como estimativas.
Porque não há correção
Segundo Kaiser, a Broadcom lançou em 2018 uma correção incompleta e recomendou aos fabricantes que trocassem esse componente por outro software, o hostapd. Muitos não o fizeram. Nos chips mais antigos, com o sistema eCos (BCM3380, BCM3383 e BCM33834), o investigador diz que não há forma de corrigir e chama-lhe uma falha permanente. Nos modelos com Linux (BCM3390, BCM65xx e BCM68xx), a correção depende de os fabricantes mudarem de software. A Broadcom também recusou atribuir-lhe um código CVE, o identificador usado para acompanhar falhas de segurança, alegando que o software é obsoleto e está fora do período de suporte.
Se o teu router pode estar na lista
A lista publicada pelo investigador inclui modelos da TP-Link (como os Archer C3150 e C5400), da Huawei (B310 e B315), da Nokia, da ZTE, da Cisco, da Netgear e da Sagemcom, entre outras marcas. Kaiser avisa que a lista não está completa e que nem todas as versões de firmware de cada modelo são afetadas. Nenhuma operadora portuguesa aparece entre as redes onde estes aparelhos estão confirmados, mas o investigador lembra que os fabricantes vendem em muitos mais mercados.
Desligar o WPS nas definições pode não bastar, porque o interruptor pode não desativar a parte vulnerável do software. A recomendação é perguntar ao fabricante ou à operadora se há uma atualização de firmware que resolva esta falha concreta. Se o router for antigo e não tiver correção prevista, a única saída é substituí-lo. Para quem gere redes, o investigador publicou regras YARA e um programa que identifica pelo ar os aparelhos com o código vulnerável.