Phishing
Microsoft desmantela "loja" de burlas por SMS e email ligada a mais de mil milhões de mensagens
Portagens por pagar, encomendas retidas, multas de trânsito: muitas destas mensagens saíam de modelos prontos a usar, vendidos num mercado clandestino em língua chinesa. A Microsoft e a polícia japonesa seguiram o rasto até aos fornecedores e a empresa já desativou mais de 20 mil contas.
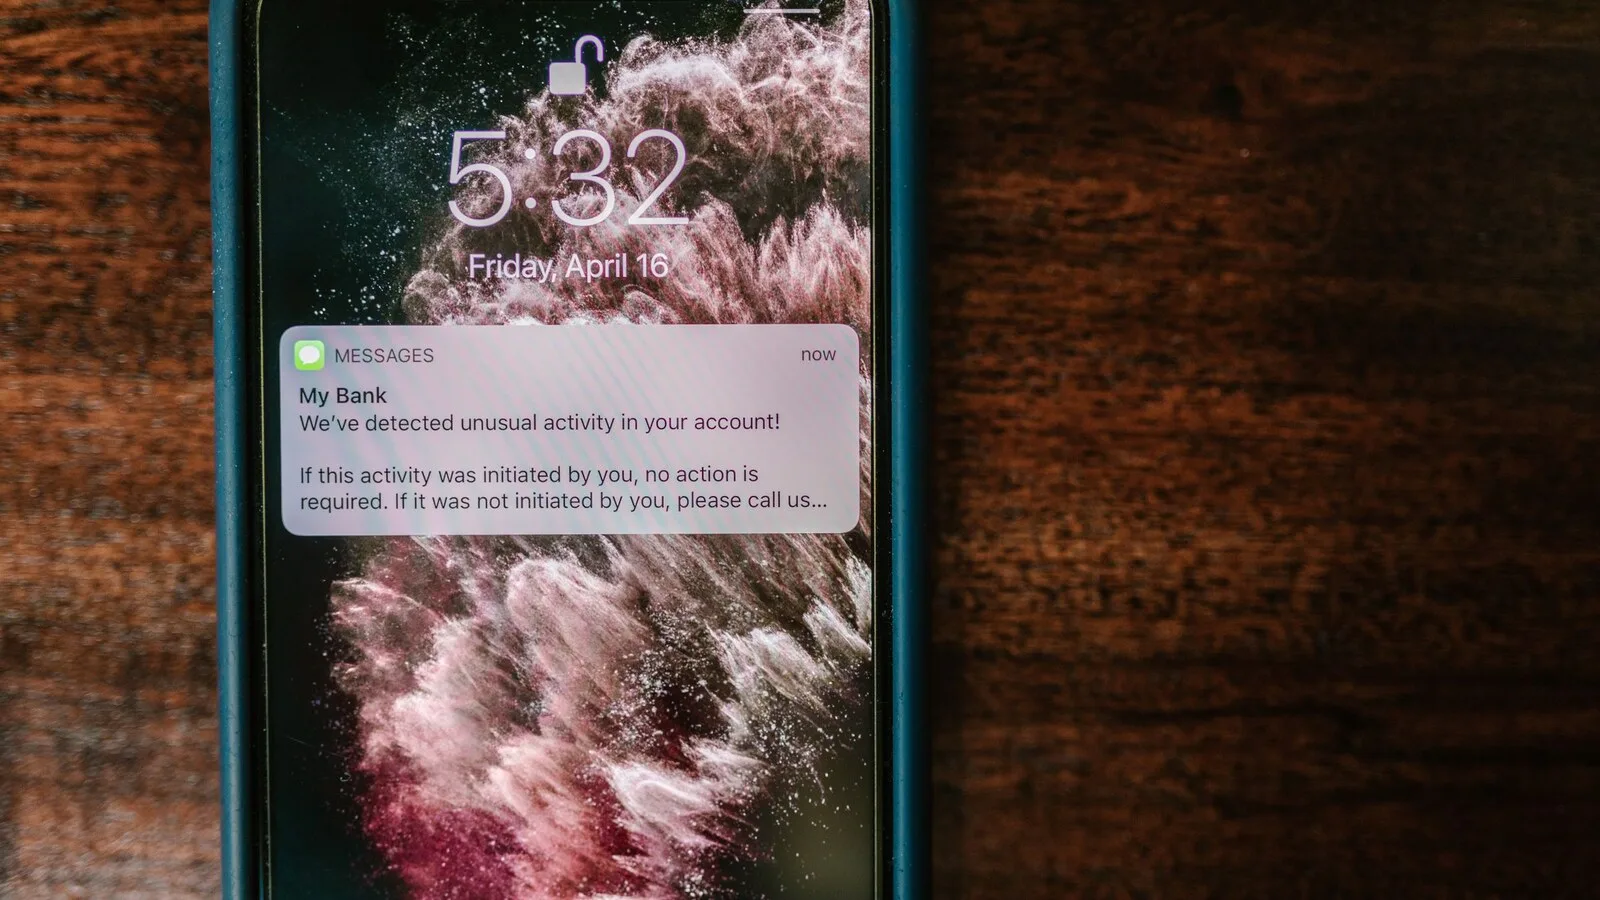
A Microsoft anunciou a 14 de outubro uma operação contra um mercado clandestino que fornecia ferramentas prontas a usar para burlas por email e SMS, as mensagens que avisam de uma encomenda que não pode ser entregue, de uma portagem por pagar ou de um problema na conta bancária. Segundo a Unidade de Crimes Digitais da empresa, três serviços desse ecossistema, a YAM Store e os kits CoGUI e Iron Man, permitiram desde janeiro o envio de mais de mil milhões de mensagens maliciosas, dirigidas a mais de 75 mil organizações em mais de 150 países. Mais de 750 milhões tinham como alvo clientes da Microsoft. A empresa calcula que os operadores tenham faturado dezenas de milhões de dólares.
Uma loja para burlões
A investigação começou no fim de 2025, quando a Agência Nacional de Polícia do Japão alertou a Microsoft para campanhas de mensagens fraudulentas dirigidas a pessoas no país. O rasto levou a um ecossistema de cibercrime em língua chinesa onde os criminosos compravam contas, alojamento e ferramentas para montar sites falsos. A YAM Store funcionava, nas palavras da Microsoft, como uma loja online: os clientes viam os produtos, comparavam preços e compravam contas Microsoft e Google obtidas de forma fraudulenta.
Uma das técnicas era comprar domínios de organizações reais que tinham deixado caducar o endereço, sobretudo associações sem fins lucrativos e instituições de ensino. Os operadores reconstruíam os sites para que essas entidades parecessem ativas e usavam-nas para obter contas Microsoft 365, depois revendidas. O BleepingComputer acrescenta que a Microsoft também detetou organizações inteiramente inventadas, com conteúdos e documentação criados por ferramentas de IA.
Os kits faziam o resto. O CoGUI fornecia sites e mensagens que imitavam empresas e serviços públicos, sobretudo no Japão e nos Estados Unidos, e a meio de 2026 estava a ser substituído pelo Iron Man, com mais de 2.300 modelos que se faziam passar por bancos, lojas, companhias aéreas, operadoras, transportadoras, polícias e autoridades de trânsito. A Microsoft sublinha que a presença de uma marca nesses modelos não significa que os sistemas dessa organização tenham sido comprometidos.
O que foi apreendido
Com uma ordem de um tribunal federal do sul da Florida, a Microsoft e a Health-ISAC, uma organização sem fins lucrativos do setor da saúde, apreenderam e redirecionaram domínios que sustentavam os três serviços. A empresa diz que já desativou mais de 20 mil contas ligadas à YAM Store e que está a bloquear mais de 100 mil domínios usados para fraude, num trabalho que envolveu ainda a Cloudflare, a Oracle, a Proofpoint, a Resecurity, a TRM Labs e o Serviço Secreto dos Estados Unidos.
Para quem recebe estas mensagens, a operação não acaba com o problema: a própria Microsoft reconhece que estes três serviços são só uma parte de uma rede maior. Os iscos usados por estes kits (portagens, multas, entregas, verificação de conta) servem de lista do que deve levantar suspeitas, e a regra mantém-se: em vez de carregar na ligação da mensagem, vai diretamente ao site ou à app oficial do serviço. A Microsoft refere também que alguns ataques usavam o código de dispositivo, um método legítimo de início de sessão, para obter acesso às contas das vítimas: se te pedirem para introduzir um código num site da Microsoft sem teres sido tu a iniciar o processo, não o faças.