ExplicadorWindows 11
Proteção de administrador do Windows 11: o que muda quando a ligas e como a ativar
A Microsoft tem uma nova camada de segurança que tira os poderes de administrador à tua conta até ao momento em que precisas deles, e pede o Windows Hello para cada instalação ou mudança no sistema. Já está nos PC com Windows 11, mas vem desligada. Explicamos o que faz e como se liga.
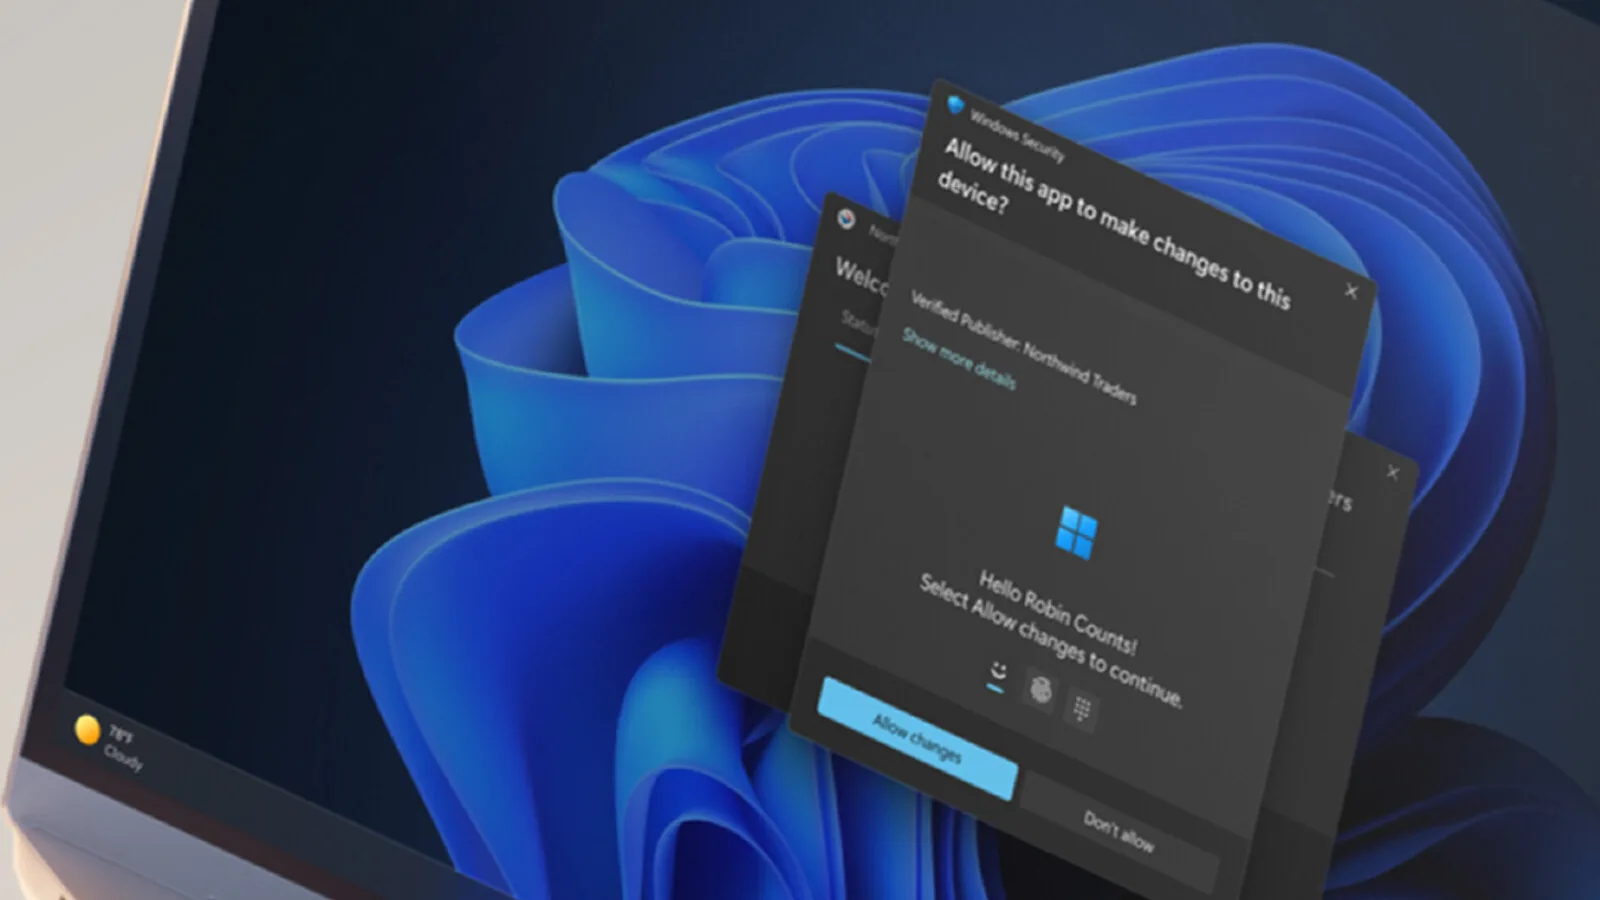
Quase toda a gente usa o Windows com uma conta de administrador, porque é assim que o sistema vem configurado no primeiro arranque. O problema é que um programa malicioso que corra nessa conta pode tentar aproveitar esses poderes para mexer em definições, desligar defesas ou chegar a dados sensíveis. A Proteção de administrador (Administrator protection, em inglês) é a resposta da Microsoft: a tua conta passa a trabalhar sempre como utilizador normal e só ganha direitos de administrador, por instantes, quando tu confirmas. A função chegou aos PC com Windows 11 com a atualização KB5120998, de 27 de agosto, mas vem desligada por defeito.
Como funciona
Quando entras no Windows com a proteção ligada, recebes um conjunto de permissões reduzido. Sempre que uma tarefa precisa de direitos de administrador, como instalar um programa, mudar a hora do sistema ou editar o registo, o Windows pede-te que confirmes a tua identidade com o Windows Hello, seja por PIN, reconhecimento facial ou impressão digital. Não há elevações automáticas: cada operação tem de ser autorizada por ti.
A diferença para o aviso do Controlo de Conta de Utilizador que já conheces está nos bastidores. Depois de autorizares, o Windows cria uma credencial de administrador isolada, a partir de uma conta escondida gerida pelo próprio sistema e com perfil separado do teu. Essa credencial é entregue apenas ao programa que a pediu e é destruída quando ele fecha, pelo que os direitos não ficam disponíveis para outros processos. Segundo a Microsoft, isto impede que malware a correr na tua sessão obtenha privilégios em silêncio, embora a empresa sublinhe nas notas da atualização que a função não é uma fronteira de segurança formal, mas sim um reforço contra ataques de elevação de privilégios.
Onde se liga e o que pode falhar
A forma mais simples de a ligar vai ser pela app Segurança do Windows: abres a app a partir do menu Iniciar, entras em Proteção de conta, procuras a Proteção de administrador, ligas o interruptor e reinicias o PC, porque a mudança só tem efeito depois do reinício. Para já, segundo a Microsoft, este interruptor só existe nas versões de teste do programa Windows Insider e vai chegar a todos de forma gradual. Até lá, quem tem Windows 11 Pro pode ativá-la pela Política de Segurança Local (secpol.msc), na opção do Controlo de Conta de Utilizador que define o tipo de modo de aprovação de administrador, escolhendo o modo com Proteção de administrador. Para a desligar, volta-se ao modo antigo e reinicia-se o computador.
A função está disponível nas edições Home, Pro, Enterprise e Education. Ainda não chega aos Cloud PC do Windows 365, ao Azure Virtual Desktop nem ao Windows Server. A Microsoft avisa que algumas aplicações contam com direitos de administrador sempre presentes e podem precisar de atualizações para funcionar bem com o novo modelo.
Nas empresas, a mudança já se nota. Quem usa as configurações de segurança de referência da Microsoft passou a ter a proteção ligada por defeito com a atualização de segurança de outubro de 2026. Segundo o BleepingComputer, a Microsoft confirmou esta semana que isso pode impedir ligações de Ambiente de Trabalho Remoto a computadores com a função ativa, com o erro 0xC000000D, e ainda está a trabalhar numa correção.