Fuga de dados
Ataque à Universidade Técnica de Munique roubou as palavras-passe de todos os inscritos no portal myTUM
Os atacantes levaram também a senha de um administrador e usaram-na para entrar no sistema de gestão académica da universidade alemã. As contas com autenticação de dois fatores ficaram protegidas, e a mudança de palavra-passe só voltou a ser possível na segunda-feira.
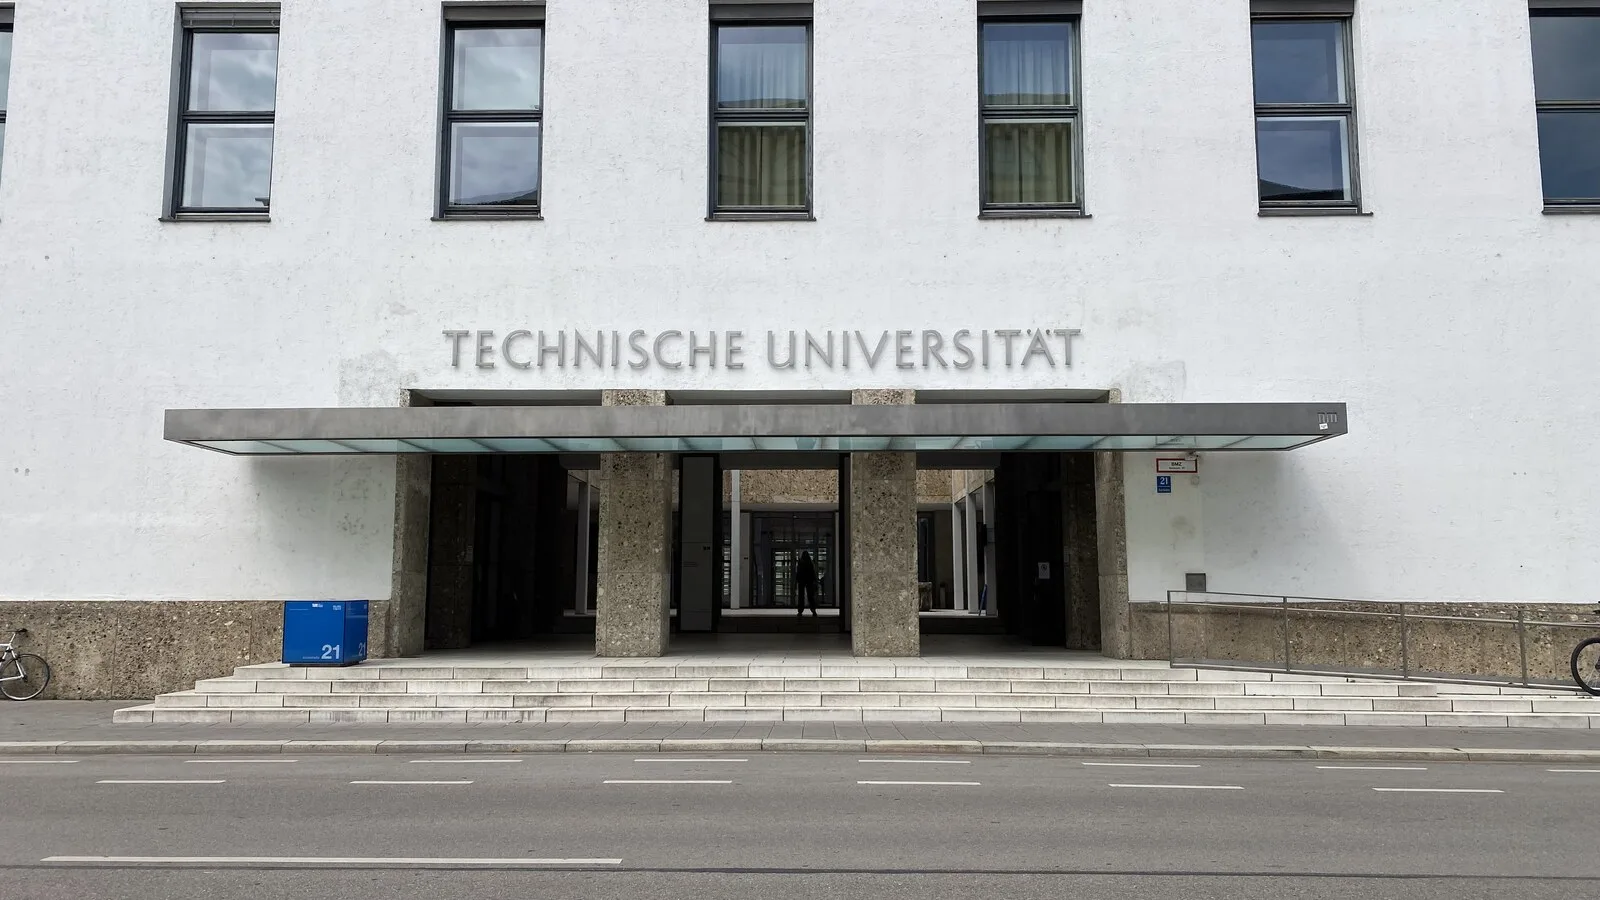
A Universidade Técnica de Munique (TUM), a mais bem colocada da Alemanha no ranking QS, confirmou que piratas informáticos roubaram as palavras-passe de acesso central de todas as pessoas registadas no portal myTUM, usado por alunos e funcionários.
Entre as credenciais roubadas estava a de um administrador do TUMonline, o sistema central de gestão académica, que os atacantes usaram para lançar um segundo ataque e que obrigou a universidade a desligar o serviço, segundo o comunicado da TUM.
Além da palavra-passe, os atacantes podem ter tido acesso ao nome, à morada e à data de nascimento de todos os afetados, e ainda ao endereço e telefone profissionais dos funcionários e ao número de estudante, ao curso e ao número de semestres concluídos dos alunos.
«O acesso dos atacantes dentro do TUMonline ficou em grande parte registado», afirmou Alexander Braun, vice-presidente executivo para sistemas e serviços informáticos e diretor de informática da TUM, acrescentando que, depois de analisar esses registos, a universidade assume para já que dados como notas ou candidaturas não foram comprometidos.
A universidade, que divulgou o ataque a 6 de novembro, não explicou como os piratas entraram no myTUM nem quantas pessoas foram afetadas, indicou o The Register, que refere 51.954 estudantes e 12.850 funcionários.
As contas que tinham autenticação multifator ligada ficaram protegidas do ataque, precisou a TUM, que pede a todos os utilizadores que ativem essa proteção depois de mudarem a palavra-passe.
A troca de palavra-passe no TUMonline voltou a estar disponível na segunda-feira, 9 de novembro, às 7h00 da Alemanha, depois de as contas afetadas terem sido suspensas e o sistema desligado durante o fim de semana.
Quem usou a mesma palavra-passe noutros serviços, como email pessoal, lojas online ou redes sociais, deve mudá-la também aí, recomenda a universidade, que alerta para mensagens fraudulentas que usem o nome, o curso e a morada roubados para parecerem credíveis.
A TUM garante que nunca pede a palavra-passe por email, telefone ou carta. Em outubro, a Capcom confirmou um ataque às contas CAPCOM ID que expôs os emails de 11,7 milhões de contas.
A universidade comunicou o incidente ao comissário para a proteção de dados da Baviera e apresentou queixa-crime, e diz que continua a investigar o ataque.
Fuga de dadosUniversidadesPalavras-passeAutenticação multifatorAlemanha